
Lookalike-Domains: Lizenziert, aber selten eingerichtet
Die Mail, die alles besteht
Im DKIM-Beitrag stand eine Mail, die SPF, DKIM und DMARC vollständig besteht und trotzdem Betrug ist. Der Angreifer hatte eine Domain registriert, die der eines Lieferanten zum Verwechseln ähnlich sah, und sie gültig eingerichtet. Microsoft beschreibt denselben Fall in der eigenen Dokumentation zum Phishing-Schutz: Imitation kann alle drei Prüfungen bestehen, wenn der Angreifer eine Lookalike-Domain mit gültigen DNS-Einträgen betreibt.
DMARC schützt, wie in der DMARCbis-Reihe beschrieben, eine Domain davor, gefälscht zu werden, und mit np auch ihre nicht existierenden Subdomains. Eine ähnlich aussehende Domain gehört jemand anderem, und der kann für sie eigene, gültige Einträge veröffentlichen.
Für Lookalikes braucht es andere Maßnahmen, und einige davon sind in vielen Microsoft-365-Tenants bereits lizenziert.
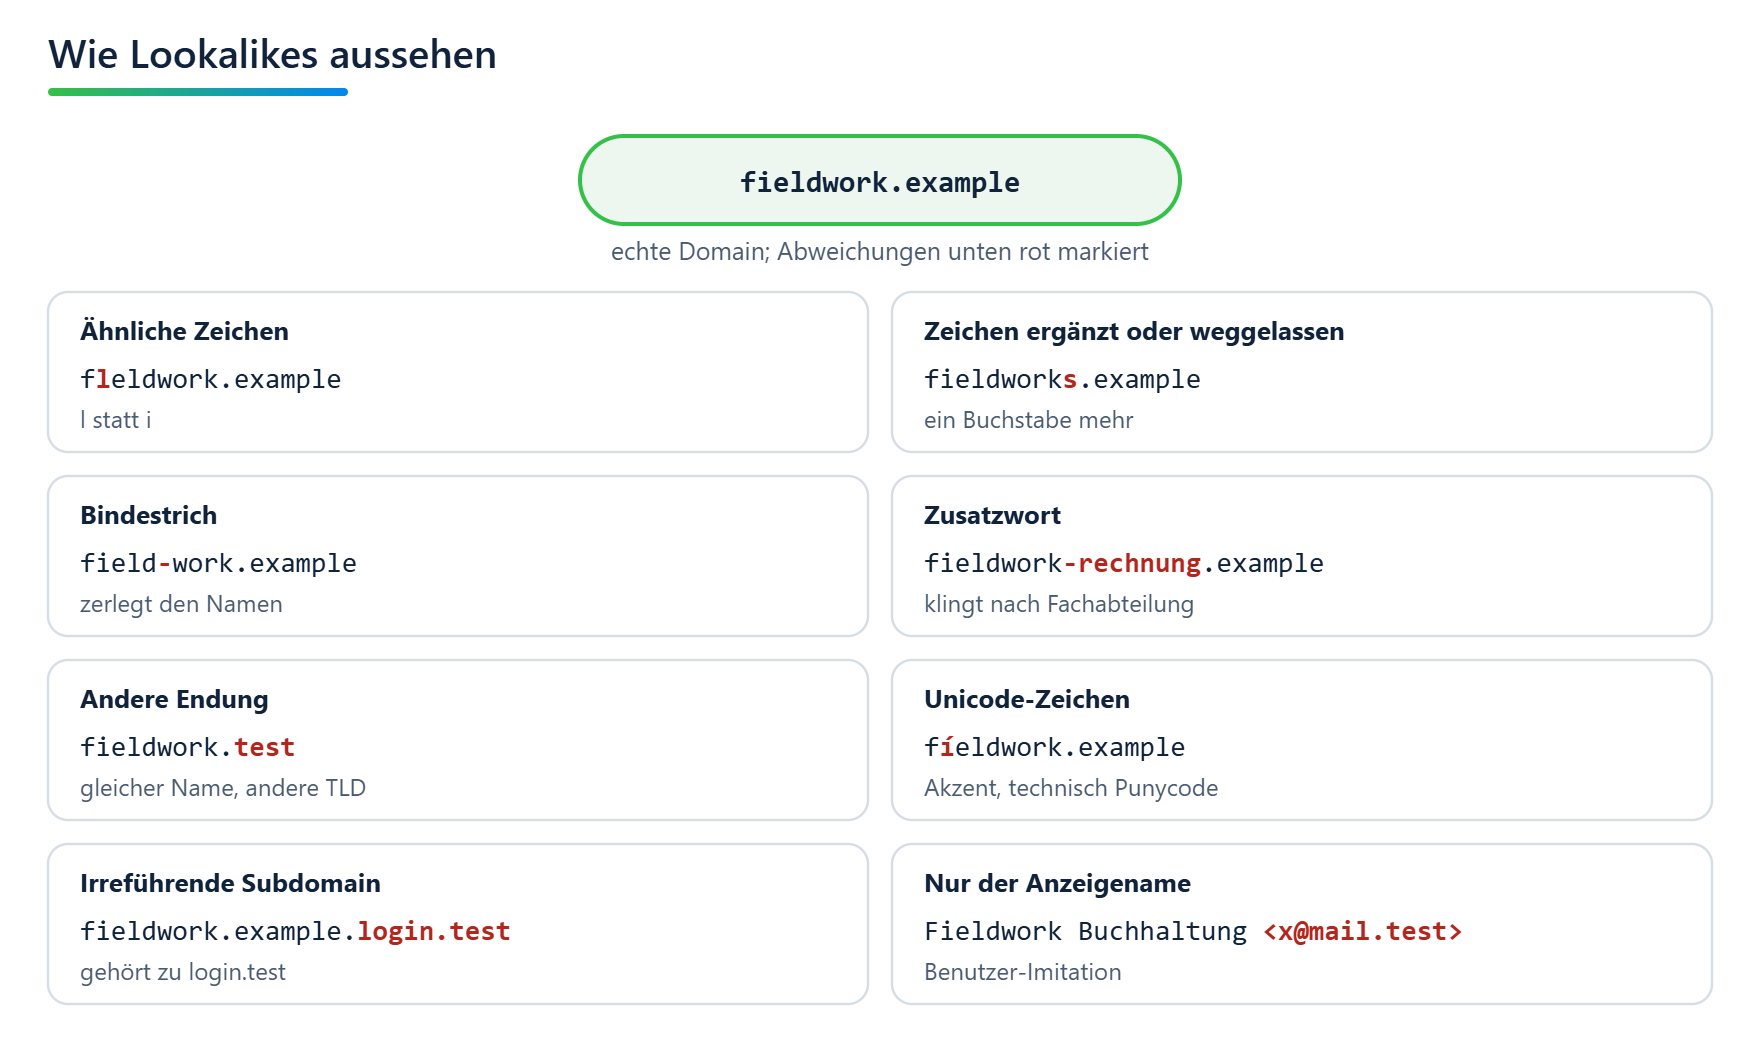
Wie Lookalikes aussehen
Am Beispiel der echten Domain fieldwork.example:
Ähnliche Zeichen:
fleldwork.examplemitlstatti,fie1dwork.examplemit der Ziffer1stattl. In vielen Schriften sind die Unterschiede kaum zu sehen.Zeichen ergänzt oder weggelassen:
fieldworks.example,fieldwrk.example.Bindestrich oder Zusatzwort:
field-work.example,fieldwork-rechnung.example.Andere Endung:
fieldwork.teststattfieldwork.example.Unicode-Zeichen:
fíeldwork.examplemit Akzent. Technisch läuft das über Punycode (RFC 3492) und IDNA (RFC 5890 ff.). Laut der Dokumentation des Werkzeugs dnstwist lehnen die meisten Registrierungsstellen Domains ab, die Zeichen aus verschiedenen Schriften mischen. Ähnliche Zeichen innerhalb derselben Schrift bleiben möglich; Microsoft nennt in der eigenen Dokućóntoso.comals Beispiel.Irreführende Subdomain:
fieldwork.example.login.testgehört nicht zufieldwork.example, sie ist eine Subdomain vonlogin.test.Gar keine fremde Domain: Der Anzeigename lautet "Fieldwork Buchhaltung", die Adresse dahinter gehört einem Freemailer. Microsoft zählt das zur Benutzer-Imitation, also zur Kombination aus Anzeigename und Adresse.
Microsoft 365: lizenziert, aber selten eingerichtet
Microsoft unterscheidet zwischen Spoofing und Imitation (in der deutschen Microsoft-Doku: Identitätswechsel). Spoofing ist die Fälschung der echten Adresse oder Domain. Dagegen hilft Authentifizierung, und Microsoft bringt dafür in jedem Cloud-Postfach Spoof Intelligence (deutsch: Spoofintelligenz) mit. Imitation ist der Lookalike-Fall: Absender oder Domain sehen dem Original nur ähnlich. Schutz dagegen gibt es ausschließlich in Defender for Office 365.
Laut Microsofts Servicebeschreibung ist Defender for Office 365 Plan 1 in Microsoft 365 Business Premium enthalten und seit dem 1. Juli 2026 auch in Office 365 E3 und Microsoft 365 E3. Plan 2 steckt in E5.
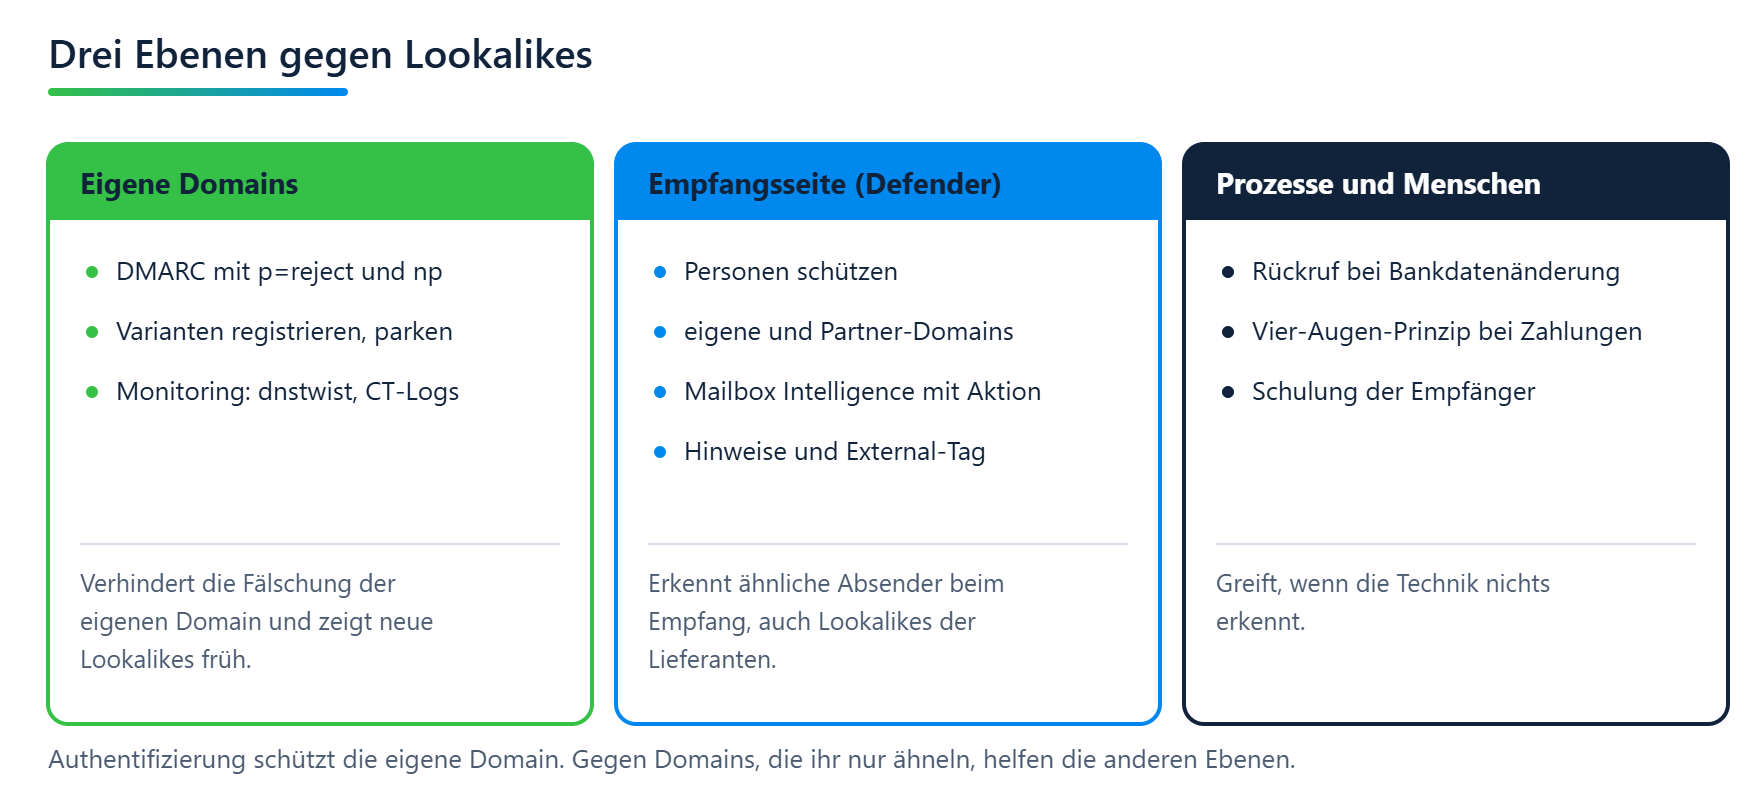
Eingerichtet ist der Schutz damit noch nicht. Die Standardrichtlinie aktiviert laut Microsoft Learn Spoof-Schutz und Mailbox Intelligence (deutsch: Postfachintelligenz) für alle Empfänger; die übrigen Imitationsfunktionen sind dort nicht konfiguriert. In unseren Projekten sehen wir auch bei Business-Premium-Kunden meist kaum mehr als diese Grundeinstellung.
Was fehlt, sind meist dieselben Punkte:
Geschützte Personen: Geschäftsführung, Finanzbuchhaltung und alle, deren Name in einer gefälschten Mail Geld bewegen kann. Der Benutzer-Imitationsschutz erkennt Absender, die Anzeigename und Adresse dieser Personen nachahmen.
Geschützte Domains: die eigenen und die von Partnern. Auch hier ist laut Microsoft als Aktion bei einem Treffer "keine Aktion" voreingestellt. Wer Domains einträgt, ohne eine Aktion festzulegen, erkennt Imitation, unternimmt aber nichts dagegen.
Mailbox Intelligence: Microsoft lernt, mit wem ein Postfach regelmäßig schreibt, und erkennt Absender, die einem bekannten Kontakt ähneln, ohne es zu sein. In der Standardrichtlinie ist sie aktiv, als Aktion bei einem Treffer ist aber laut Microsoft "keine Aktion" voreingestellt.
Hinweise im Postfach: Erstkontakt, Benutzer- und Domain-Imitation, ungewöhnliche Zeichen. Bis auf den Erstkontakt-Hinweis erscheinen sie nur, wenn die zugehörige Schutzfunktion eingerichtet ist.
Kennzeichnung externer Absender:
Set-ExternalInOutlook -Enabled $truemarkiert Mails von außen in allen Outlook-Varianten. Das ist eine Funktion von Exchange Online und unabhängig von der Defender-Lizenz.
Die voreingestellten Richtlinien Standard und Strict schützen alle eigenen Domains automatisch vor Imitation und aktivieren Mailbox Intelligence. Ihre Einstellungen sind laut Microsoft aber nahezu vollständig festgelegt; ergänzen lassen sich nur wenige Angaben, etwa Empfänger sowie zu schützende Personen und Domains. Wir arbeiten deshalb mit eigenen Richtlinien, deren Schwellwerte und Aktionen sich an die jeweilige Umgebung anpassen lassen. Wer beides einsetzt, sollte wissen, dass die voreingestellten Richtlinien Vorrang vor eigenen haben.
Aus der Praxis: Imitationsschutz per PowerShell
Dasselbe lässt sich in einer Exchange-Online-PowerShell-Sitzung einrichten. Microsoft führt fast genau diese Konfiguration als Beispiel in der Cmdlet-Referenz:
Set-AntiPhishPolicy -Identity "Office365 AntiPhish Default" `
  -EnableOrganizationDomainsProtection $true `
  -EnableTargetedDomainsProtection $true `
  -TargetedDomainsToProtect "lieferant.example","steuerberatung.example" `
  -TargetedDomainProtectionAction Quarantine `
  -EnableTargetedUserProtection $true `
  -TargetedUsersToProtect "Anna Beispiel;anna@fieldwork.example" `
  -TargetedUserProtectionAction Quarantine `
  -EnableMailboxIntelligenceProtection $true `
  -MailboxIntelligenceProtectionAction Quarantine `
  -EnableSimilarUsersSafetyTips $true `
  -EnableSimilarDomainsSafetyTips $true `
  -EnableUnusualCharactersSafetyTips $true
Der Aufruf schützt alle eigenen Domains, zwei Partner-Domains und eine Person, setzt für jeden Treffer die Aktion Quarantäne und schaltet die passenden Hinweise ein. Er ändert die Standardrichtlinie; wer mit eigenen Richtlinien arbeitet, passt entsprechend den Namen an. Und die Listen werden ersetzt, nicht ergänzt. Für weitere Personen kennt die Referenz die Syntax @{Add="Name;adresse@fieldwork.example"}.
Der Lieferanten-Fall
Ein Lookalike muss nicht deine Domain nachahmen. Für einen Angreifer kann die Domain eines Lieferanten attraktiver sein: Rechnungen von dort erwartet die Buchhaltung, und eine Mail mit geänderter Bankverbindung fällt zwischen echten Rechnungen weniger auf.
Gegen diese Variante hilft dein DMARC nicht und auch nicht das des Lieferanten, denn die Lookalike-Domain gehört keinem von euch beiden. Hilfreich ist der Domain-Imitationsschutz in Defender, der laut Microsoft ausdrücklich auch Partner-Domains abdecken kann. Je Anti-Phishing-Richtlinie lassen sich bis zu 50 zusätzliche Domains eintragen.
Die Liste zu pflegen ist überschaubare Arbeit: Bank, Steuerberatung, die wichtigsten Lieferanten, der IT-Dienstleister. Sie muss aber gepflegt werden, wenn Partner dazukommen oder wegfallen.
Die Kehrseite: wenn das Original verdächtig wirkt
Ähnlichkeitserkennung kann auch das Original treffen.
Ein Fall aus unserer Praxis, anonymisiert. Ein Kunde versendet von einer Domain, die wir hier fieldwork.example nennen. Es existiert eine zweite Domain, die bis auf ein l statt eines i gleich aussieht, also fleldwork.example, und diese hat einen schlechten Ruf. Mails des Kunden werden bei Empfängern in Microsoft 365 wiederholt als verdächtig eingestuft. Welches Verfahren Microsoft dabei anwendet, ist nicht dokumentiert. Das Muster spricht für eine Erkennung optischer Ähnlichkeit, die hier das Original trifft.
Lösen kann das der Absender nicht allein. Greift der Imitationsschutz, hebt laut Microsoft Learn eine Meldung als "hätte nicht blockiert werden sollen" ihn nicht automatisch auf. Für wiederkehrende legitime Absender muss der Empfänger die Domain in seiner Anti-Phishing-Richtlinie als vertrauenswürdig eintragen oder in der Tenant Allow/Block List freigeben. Für den Absender heißt das: Er muss seine Empfänger informieren und ihnen sagen, was deren Admins tun können.
Ein Weg liegt allerdings auf Absenderseite: die ähnliche Domain selbst zu kaufen, sofern sie zu haben ist. Damit endet ihr Missbrauch. Ob Microsoft sie danach anders bewertet und wie schnell, ist nicht dokumentiert, und einen Meldeweg für Domains bietet Microsoft nicht; das Delist-Portal ist für IP-Adressen gedacht. Öffentliche Sperrlisten sind transparenter. Die Domain Blocklist von Spamhaus etwa lässt Einträge laut eigener Angabe auslaufen, sobald die Domain die Kriterien nicht mehr erfüllt, und eine vorzeitige Löschung lässt sich beantragen. Bis sich die Lage bessert, bleibt der Weg über die Empfänger nötig.
Die eigenen Domains im Blick behalten
Gegen Lookalikes der eigenen Domain hilft zuerst, sie früh zu sehen.
Die naheliegendsten Varianten kannst du selbst registrieren, vor allem andere Endungen und offensichtliche Tippfehler. Eine registrierte, aber ungenutzte Domain sollte nach außen erklären, dass sie keine Mail versendet und keine annimmt. Die Anti-Abuse-Arbeitsgruppe M3AAWG beschreibt das in ihren Best Common Practices für Parked Domains (Stand Juni 2022):
fleldwork.example.          TXT  "v=spf1 -all"
*.fleldwork.example.        TXT  "v=spf1 -all"
_dmarc.fleldwork.example.   TXT  "v=DMARC1; p=reject; rua=mailto:dmarc@fieldwork.example"
fleldwork.example.          MX   0 .
*.fleldwork.example.        MX   0 .
SPF autorisiert niemanden, DMARC bittet um Ablehnung, und der Null-MX nach RFC 7505 erklärt, dass die Domain keine Mail annimmt. Die DMARC-Reports gehen an die Hauptdomain. Weil die Berichte an eine fremde Domain laufen, muss diese der Zustellung per DNS zustimmen; auch das beschreibt die M3AAWG. Die Reports zeigen außerdem, ob noch jemand versucht, unter der geparkten Domain zu senden.
Alle Varianten zu besetzen ist unmöglich. Das Open-Source-Werkzeug dnstwist erzeugt für eine einzige Domain meist Tausende Varianten und zeigt mit --registered nur die, die tatsächlich registriert sind. Es erkennt außerdem Mailserver auf solchen Domains und kann Webseiten mit dem Original vergleichen. Wer das regelmäßig laufen lässt, sieht neue Lookalikes, sobald sie im DNS auftauchen.
Eine zweite Quelle sind Certificate-Transparency-Logs (RFC 9162, wie der Vorgänger RFC 6962 als experimentell eingestuft). Sie machen ausgestellte TLS-Zertifikate öffentlich nachvollziehbar. Wer sie beobachtet, sieht, wenn jemand ein Zertifikat für eine ähnliche Domain bezieht. Für reine Phishing-Mails braucht ein Angreifer allerdings kein Zertifikat, diese Lücke bleibt.
BIMI: im Privatkundenpostfach ja, in Outlook nein
BIMI zeigt neben einer authentifizierten Mail das Logo des Absenders. Voraussetzung ist DMARC-Durchsetzung, also p=quarantine oder p=reject. Laut BIMI Group verlangen Gmail und Apple zusätzlich ein Markenzertifikat (VMC oder CMC), für das eine Prüfstelle die Rechte am Logo bestätigt. Dort kann ein Lookalike dein Logo also nicht übernehmen. Yahoo zeigt dagegen auch Logos ohne Zertifikat an.
Microsoft taucht in der Übersicht der BIMI Group nicht auf, und in Outlook sieht der Empfänger Kontaktfoto oder Initialen. Im Versand an Privatkunden kann BIMI deshalb ein Baustein sein. In einer Microsoft-365-Umgebung spielt es praktisch keine Rolle.
Prozesse, die Technik ergänzen
Für Fälle, die die Technik nicht erkennt, braucht es Regeln, die nicht von der Mail abhängen:
Änderungen von Bankverbindungen nur nach Rückruf unter einer bekannten Nummer, nie unter der aus der Mail.
Zahlungen ab einer festgelegten Höhe nach dem Vier-Augen-Prinzip.
Schulung, damit Empfänger Hinweise wie die Kennzeichnung externer Absender ernst nehmen.
Was du prüfen kannst
Drei Prüfungen gehen ohne Projekt:
Welche Varianten deiner Domain sind registriert?
dnstwist --registeredmit deiner Domain liefert eine erste Liste.Was ist im Tenant eingerichtet? Im Defender-Portal siehst du unter den Anti-Phishing-Richtlinien, ob der Imitationsschutz aktiv ist und welche Personen und Domains er abdeckt.
Ist die eigene Domain gegen exakte Fälschung geschützt? Das ist die DMARC-Seite, und die prüft unser Tool mailaudit von außen.
Quellen
Microsoft Learn, Preset security policies in EOP and Microsoft Defender for Office 365
Microsoft, Microsoft Defender for Office 365 service description
Microsoft Learn, Use the delist portal to remove yourself from the blocked senders list
M3AAWG, Protecting Parked Domains Best Common Practices (Juni 2022)
Ähnliche Beiträge
SPF: Wer darf in deinem Namen sprechen?
SPF beantwortet eine einzige Frage: Darf dieser Server im Namen dieser Domain Mail einliefern? Warum das Zehn-Lookup-Limit existiert, wohin die Lookups in echten Records gehen, warum SPF bei Weiterleitungen bricht und warum ein SPF-Pass ohne Alignment für DMARC nichts zählt.
DMARCbis ist da. Was sich ändert. Und was nicht.
Der neue DMARCbis-Standard ist da: Erfahren Sie, was sich bei der E-Mail-Authentifizierung ändert, warum Ihr bestehender Record weiterläuft und welche DNS-Details jetzt wichtig sind.
DKIM: Wer hat diese Nachricht unterschrieben?
DKIM unterschreibt die Nachricht selbst, und die Unterschrift übersteht jeden Zwischenhop, der nichts verändert. Wer signiert hat, ist dabei nicht automatisch der Absender. Warum Microsoft 365 für 2048 Bit zwei Rotationen braucht und warum eine sauber signierte Mail trotzdem Phishing sein kann.